
Thailand Audit
บริการ Outsource งานตรวจสอบ Internal Audit และ IT Audit โดยทีมผู้เชี่ยวชาญวุฒิบัตร CIA CISA และ Cyber Security ในราคาที่จับต้องได้
Thailand Audit
บริการ Outsource งานตรวจสอบ Internal Audit และ IT Audit โดยทีมผู้เชี่ยวชาญวุฒิบัตรสากลในราคาที่จับต้องได้
บริการของเรา
ตรวจสอบภายใน
บริการตรวจสอบภายในตามมาตรฐานสากลโดยทีมงานที่มีประสบการณ์ในธุรกิจธนาคาร สถาบันการเงิน เช่าซื้อ ประกันภัย บริษัทจดทะเบียนมากกว่า 20 ปีและได้รับวุฒิบัตรสากล (CIA)
ตรวจสอบไอที (IT Audit)
บริการตรวจสอบไอทีโดยทีมงานที่มีประสบการณ์ในการไอที Cloud Cyber Security ในธุรกิจธนาคาร สถาบันการเงิน เช่าซื้อ ประกันภัย บริษัทจดทะเบียนมากกว่า 30 ปีและได้รับวุฒิบัตรสากล (CISA)
ตรวจสอบการใช้ AI (AI Audit)
บริการตรวจสอบ และให้คำปรึกษาในการควบคุมการใช้ AI ภายในบริษัท เพื่อป้องกันความเสี่ยงข้อมูลรั่วไหล หรือได้ผลลัพธ์คลาดเคลื่อน ตลอดจนควบคุมการใช้ Shadow AI และ AI ที่มีความเสี่ยงสูง
ตรวจสอบตามประกาศ คปภ.
ตรวจสอบไอที Cyber Security ข้อมูลส่วนบุคคล และการรักษาความปลอดภัย IA ธุรกิจประกันภัย และประกันชีวิตตามประกาศ คปภ. โดยผู้ตรวจสอบไอทีที่มีประสบการณ์ และได้รับวุฒิบัตรสากล (CISA)
ตรวจสอบการให้บริการ e-Payment ตามข้อกำหนด ธปท.
ตรวจสอบการให้บริการ e-Payment สำหรับธุรกิจธนาคาร และ Non-Bank ตามข้อกำหนดของธนาคารแห่งประเทศ โดยทีมงานที่มีประสบการณ์ในการวางระบบ และการตรวจสอบการให้บริการ e=Payment
ตรวจสอบเทคโนโลยีสารสนเทศตามแนวปฏิบัติ กลต.
ตรวจสอบเทคโลยีสารสนเทศ ประกาศ กลต. โดยผู้ตรวจสอบอิสระที่มีวุฒิบัตรสากล (CISA) และมีประสบการณ์ในการตรวจสอบสถาบัตการเงิน บริษัทหลักทรัพย์ และบริษัทจดทะเบียนมากกว่า 20 ปี
ตรวจสอบการรักษาความปลอดภัยไซเบอร์ (Cyber Security)
บริการตรวจสอบความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity Audit) โดยทีมตรวจสอบวุฒิบัตรสากล (CISA) ที่มีประสบการณ์ในการตรวจสอบในธุรกิจธนาคาร และ Non-bank ครอบคลุมถึงการตรวจสอบทั้งกระบวนการ
ตรวจสอบไอทีสำนักงานสอบบัญชีตามข้อกำหนด กลต.
ตรวจสอบไอทีสํานักงานสอบบัญชีแนวปฏิบัติในการกำกับดูแลและการตรวจสอบด้านเทคโนโลยีสารสนเทศ (IT) ตามมาตรฐาน TSQM 1 และข้อกำหนดของ ก.ล.ต.
บริการวางระบบรักษาความปลอดภัยข้อมูล PDPA
บริการให้คำปรึกษาและจัดการข้อมูลส่วนบุคคลให้ถูกต้องตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล รวมถึงวางมาตรการรักษาความปลอดภัยด้านไอที และการใช้ AI
บริการวางระบบรักษาความปลอดภัยการใช้ AI
บริการวางระบบ การควบคุม และตรวจสอบการนำ AI มาใช้งานภายในองค์กร ครอบคลุมถึงความปลอดภัยข้อมูล AI Governance การบริหารจัดการ และการควบคุมการใช้งาน AI
ตรวจสอบคุณภาพงานตรวจสอบ (Quality Assessment Review – QAR)
ตรวจประเมินคุณภาพงานตรวจสอบภายในตามข้อกำหนดของ กลต. ( Independent External Assessor) ตามมาตรฐานสากลโดยผู้ตรวจสอบวุฒิบัตร CIA และ CISA
ตรวจสอบการควบคุมภายในและไอทีเพื่อเตรียมความพร้อมสู่ IPO
ตรวจสอบระบบควบคุมภายใน ตามกรอบ COSO ตามแบบประเมินความเพียงพอของระบบควบคุมภายในของ ก.ล.ต. และตรวจสอบไอทีเพื่อเตรียมความพร้อมสู่ IPO
บริการประเมินระบบควบคุมภายใน
สำหรับบริษัท IPO และบริษัทจดทะเบียน
วางระบบ จัดทำนโยบาย คู่มือ ระเบียบ ควบคุมภายใน บริหารความเสี่ยง และจัดทำเอกสารตามเกณฑ์ ก.ล.ต. และตลาดหลักทรัพย์ พร้อมทำ Pre-IPO Audit และ Gap Analysis
บริการตรวจสอบและเตรียมความพร้อม ISO 27001
บริการเตรียมความพร้อมเพื่อเข้าสู่มาตรฐาน ISO/IEC 27001 ทั้งในส่วนของการสอบทานนโยบาย ระบบไอที และจุดที่ต้องปรับปรุงแก้ไข พร้อม Pre-Audit และการแก้ไข
บริการที่ปรึกษาบริหารความเสี่ยงองค์กร
Enterprise Risk Management
ตรวจสอบไอทีสํานักงานสอบบัญชีตามข้อกําหนดของสํานักงาน
คณะกรรมการกํากับหลักทรัพย์และตลาดหลักทรัพย์ (สํานักงาน ก.ล.ต.)
าางระบบ Compliance ตามข้อกำหนดของทางการ
บริการวางระบบ (Compliance Setup and Advisory) เพื่อความพร้อมในการปฏิบัติตามกฎหมาย ก.ล.ต. การรักษาความปลอดภัยไอที และ AI และตรวจสอบ Compliance Audit
บริการจัดตั้งและวางระบบตรวจสอบแบบครบวงจร
บริการจัดตั้งและวางระบบตรวจสอบภายใน (Internal Audit Setup & System Implementation) แบบครบวงจร โดยเฉพาะธุรกิจที่กำลัง IPO หรือต้องการยกระดับการควบคุมภายในให้เป็นไปตามมาตรฐานสากล
บริการที่ปรึกษาเข้าร่วมโครงการ
CAC แนวร่วมต่อต้านคอร์รัปชัน
บริการที่ปรึกษาเข้าร่วมโครงการ CAC (แนวร่วมต่อต้านคอร์รัปชันของภาคเอกชนไทย) แบบครบวงจร เพื่อช่วยให้ผ่านการตรวจประเมินและได้รับการรับรอง (Certified Company) อย่างราบรื่น
บริการตรวจสอบโครงการ
CAC SME และบริษัทจดทะเบียน
บริการตรวจสอบและสอบทานโครงการ CAC (CAC Audit & Independent Review
Service) สำหรับครั้งแรกและการต่ออายุทุกๆ 3 ปี ในการตรวจสอบตามหลักเกณฑ์
ของ Thai CAC
บริการ Outsource หรือ Co-sourcing งานตรวจสอบภายใน
บริการ Outsouce งานตรวจสอบภายในโดยผู้ตรวจสอบที่มีคุณวุฒิและประสบการณ์ตามข้อกำหนดของ ก.ล.ต. หรือบริการ Co-Soucing ในการตรวจสอบไอที Cyber Security, AI หรืองานตรวจสอบที่มีความซับซ้อน
บริการให้คำปรึกษาในการพัฒนาะระบบ ERP บัญชี ไอที AI หรือระบบงานใหม่
บริการให้คำปรึกษาเพื่อลดปัญหาการ Implement ซึ่งอาจขาดระบบควบคุม ไม่ครบถ้วน ไม่สอดคล้องกับธุรกิจ ซึ่งนำไปสู่การใช้งานไม่เต็มประสิทธิภาพ หรือมีจุดอ่อนในการรักษาความปลอดภัย
บริการจัดอบรม In-house Training การตรวจสอบภายใน ไอที และ AI
จัดอบรม (In-house Training) ณ สำนักงานของบริษัท หรือผ่านระบบปิด (Zoom/Teams) โดยวิทยากรวุฒิบัตรสากลที่มีความรู้และประสบการณ์ในงานตรวจสอบภายใน ตรวจสอบไอที AI และ Cyber Security
บริการพัฒนา AI สนับสนุนการตรวจสอบ
บริการพัฒนา AI เพื่อใช้งานตรวจสอบ ทั้งในส่วนของนโยบายและแนวทางปฏิบัติ ขอบเขตการนำ AI มาใช้งาน การพัฒนาระบบ AI สำหรับการตรวจสอบ และการนำเสนอรายงาน
บริการพัฒนาระบบข้อมูลสนับสนุนการตรวจสอบ (Data Analytics)
บริการพัฒนาและวางระบบ Data Analytics เพื่อเปลี่ยนไปสู่การตรวจสอบธุรกรรมทั้งหมดแบบต่อเนื่อง รวมถึงการพัฒนาฐานข้อมูลและโมเดลเพื่อการวิเคราะห์ และรายงาน
บริการโดยผู้เชี่ยวชาญตรวจสอบวุฒิบัตร CIA CISA และ Cyber Security
บริษัทก่อตั้งโดยทีมผู้ตรวจสอบที่มีประสบการณ์มากกว่า 35 ปี มีประสบการณ์ในการบริหารงานตรวจสอบธนาคาร สถาบันการเงิน ประกันภัย เช่าซื้อ บริการ e-Payment และบริษัทจดทะเบียนในธุรกิจที่หลากหลาย ทั้งในส่วนของการตรวจสอบภายใน การตรวจสอบไอที การตรวจสอบโครงการ การสอบทานและประเมินความปลอดภัยไอที (IT Security และ Cyber Security Review) การตรวจสอบการบริหารความเสี่ยง การตรวจสอบการให้บริการ e-Payment ทั้งที่เป็นบริการโดยธนาคาร และ Non-bank ตลอดจนการ Quality Assessment Review (QAR) และตรวจสอบบริษัทจดทะเบียนหลากหลายธุรกิจ
บริการโดยผู้เชี่ยวชาญตรวจสอบวุฒิบัตร CIA CISA และ Cyber Security
บริษัทก่อตั้งโดยทีมผู้ตรวจสอบที่มีประสบการณ์มากกว่า 35 ปี มีประสบการณ์ในการบริหารงานตรวจสอบธนาคาร สถาบันการเงิน ประกันภัย เช่าซื้อ บริการ e-Payment และบริษัทจดทะเบียนในธุรกิจที่หลากหลาย ครอบคลุมถึงธุรกิจธนาคาร และ Non-bank ตลอดจนการ Quality Assessment Review (QAR) และตรวจสอบบริษัทจดทะเบียนหลากหลายธุรกิจ
ประสบการณ์การให้บริการงานตรวจสอบ และตรวจสอบไอที
Security Risk, Information Risk and AI Risk
ความท้าทายในการใช้ Outsource ในยุค AI และความจำเป็นที่งานตรวจสอบต้องเปลี่ยนแปลง
ปัจจุบัน หน่วยงานกำกับได้ยกระดับการตรวจสอบภายในเพื่อรองรับความเสี่ยงที่มากขึ้น ในขณะที่ ค.ป.ภ. ก็ได้ปรับเกณฑ์การตรวจสอบ ใ้ห้รองรับ Cyber Security และความเสี่ยงจากการใช้ AI พร้อมทั้งกำหนดคุณสมบัติของผู้ตรวจสอบต้องได้รับวุฒบัติสากล เช่น CISA เพื่อความเชื่อมั่นในคุณภาพการตรวจสอบความเสี่ยงดังกล่าว
ในขณะที่ขีดความสามารถของ AI ที่มากขึ้นเรื่อย ๆ ทำให้สามารถค้นหาจุดอ่อนของระบบไอที และจุดอ่อนในการดำเนินงาน ส่งผลต่อการรั่วไหลของข้อมูลและระบบไอทีมากขึ้นเรื่อย ๆ ซึ่งหลายกรณีเป็นจุดอ่อนที่มีมานานแล้ว ไม่มีใครพบเห็น แต่การมาของ AI ทำให้ AI สามารถค้นพบจุดอ่อนได้ในเวลารวดเร็ว ทำให้ต้องใช้ผู้ตรวจสอบที่มีความรู้ ความสามารถ และประสบการณ์ตรวจสอบ เพื่อลดความเสี่ยงจากความเสี่ยงจากการตรวจสอบไม่พบจุดอ่อนหรือความเสี่ยง (Audit Risk) หรือความเสี่ยงจากการการรั่วไหลข้อมูลจากผู้ให้บริการ Outsource ซึ่งอาจทำให้ธุรกิจของลูกค้าอยู่ในสถานะเปิดรับความเสี่ยงที่อาจส่งผลกระทบต่อข้อมูลทางการเงิน ข้อมูลส่วนบุคคล ภาพลักษณ์และชื่อเสียงของบริษัทในทันที


เราให้บริการที่แตกต่าง
ทำไมลูกค้าเลือกใช้บริการกับ THAILANDAUDIT
เรามีทีมงานที่เคยเป็นผู้บริหารตรวจสอบธนาคาร และบริษัทในเครือหลากหลายธุรกิจ ตลอดจนการตรวจสอบบริษัทจดทะเบียนในตลาดหลักทรัพย์หลากหลายธุรกิจโดยทีมงานคุณภาพที่ได้รับวุฒิบัตรสากล (CIA และ CISA) ตลอดจนมีความรู้ ความเชี่ยวชาญและประสบการณ์ที่หลากหลาย ทั้งในด้านบัญชี ไอที และบริหารธุรกิจ
โดยเฉพาะการตรวจสอบไอทีขั้นสูง เช่น การสอบทานและตรวจสอบความปลอดภัยไอที (Security Review) ในเชิงลึก การตรวจสอบ Cyber Security, e-Payment, AI, การตรวจสอบไอทีตามเกณฑ์ คปภ. การควบคุมและตรวจสอบการประมวลผลผ่าน Cloud เป็นต้น โดยมีผลงานการตรวจสอบทั้งในส่วนของสถาบันการเงิน และบริษัทจดทะเบียนในธุรกิจที่หลากหลาย การตรวจสอบที่ซับซ้อน และระบบงานทางการเงินที่สำคัญที่ต้องมีระบบรักษาความปลอดภัยในระดับสูง ให้ประสบความสำเร็จเป็นอย่างดี
ผู้บริหารบริษัทยังเคยมีประสบการณ์ในการบริหารทีมตรวจสอบ Co-Sorcing กับทีมผู้ตรวจสอบชั้นนำทั้งในและต่างประเทศ ซึ่งมีมาตรฐานการปฏิบัติงานตรวจสอบในระดับสูง ตลอจจนเป็นผู้เขียนบทความด้านตรวจสอบภายใน IT Audit, Security Audit, Cyber Security และ AI ต่อสาธารณะ ทำให้เรามีความเชี่ยวชาญในการตรวจสอบในยุค Cyber Security และ AI ตลอดจนการตรวจสอบตามข้อกำหนดของ ก.ล.ต. , คปภ., e-Payment, QAR และ e-Payment เป็นอย่างดี เพื่อให้มั่นใจว่า ระบบคอมพิวเตอร์ โปรแกรม ข้อมูล และเครือข่าย มีการควบคุมอย่างรัดกุม ถูกต้องและต่อเนื่อง
ภายใต้ความท้าทายในยุค AI ซึ่งมีขีดความสามารถในการค้นหาจุดอ่อนในการควบคุมและการรักษาความปลอดภัยและเผยแพร่ต่อสาธารณะ ซึ่งสะท้อนถึงคุณภาพการควบคุมและตรวจสอบอย่างต่อเนื่อง ส่งผลต่อความท้าทานในการคัดเลือกผู้ให้บริการคุณภาพ และด้วยความสามารถในการตรวจสอบ ความสามารถทางเทคนิค และการเชี่ยวชาญในการระบบ AI เรายินดีนำเสนอบริการที่มีคุณภาพ เพื่อส่งเสริมให้ธุรกิจของลูกค้าประสบความสำเร็จอย่างมั่นคง
คุณภาพของทีมงานตรวจสอบ
เราใช้ทีมงานตรวจสอบที่มีวุฒิบัตรสากลที่มีความรู้และประสบการณ์ในการบริหารงานและการตรวจสอบธุรกิจที่หลากหลายทั้งธุรกิจธนาคาร สถาบันการเงิน บริษัทประกัน บริษัทจดทะเบียนในตลาดหลักทรัพย์ มากกว่า 35 ปี มีความรู้ และประสบการณ์ด้านไอทีในระดับสูง
มาตรฐานการตรวจสอบ
เราปฏิบัติงานตามมาตรการการปฏิบัติงานตรวจสอบของ IIA และการตรวจสอบไอที ของ ISACA ผ่านกรอบการทำงาน COBIT และ ITAF (IT Audit Framework) มีกระบวนการบริหารงานตรวจสอบ การควบคุมการปฏิบัติงานตรวจสอบ เช่นเดียวกับผู้ให้บริการตรวจสอบชั้นนำ
คุณภาพงานตรวจสอบ
ประสบการณ์ ในการบริหารงานตรวจสอบสถาบันการเงิน ประกันภัย เช่าซื้อ ธุรกิจหลักทรัพย์ ซึ่งเป็นองค์กรขนาดใหญ่ และบริษัทมหาชนในธุรกิจที่หลากหลาก ทำให้เราให้ความสำคัญในการพัฒนาบุคคลกร พัฒนางานตรวจสอบที่ทันสมัย เพื่อส่งมอบผลการตรวจสอบที่มีคุณค่าต่อลูกค้า
ความเชี่ยวชาญด้านไอที
เราเชี่ยวชาญและมีประสบการณ์ในการตรวจสอบไอทีของสถานบันการเงิน และหลากหลายธุรกิจ การทำ penetration Test และ Valnerabiltiy ยังไม่เพียงพอ ดังที่เป็นข่าวเสมอ เราพร้อมตรวจสอบในเชิงลึก เช่น Security Review, Cyber Security Audit, AI, PDPA เป็นต้น
ความเชี่ยวชาญด้าน AI
การใช้ AI อาจนำไปสู่ความเสี่ยงจากการใช้ AI รวมถึงความเสี่ยงจากการรั่วไหลข้อมูลและข้อมูลส่วนบุคคล เรามีทีมงานที่มีความเชี่ยวชาญเรื่อง AI โดยเฉพาะ สามารถให้คำปรึกษา วางระบบ และสอบทานการนำ AI มาใช้งานให้มีการควบคุมที่รัดกุมและ เหมาะสม
ความปลอดภัยข้อมูล
เมื่อองค์กรมีการควบคุมรัดกุม ความเสี่ยงข้อมูลรั่วไหลผ่าน Outsource รุนแรงมากขึ้น เราให้ความสำคัญกับความปลอดภัยข้อมูลลูกค้าโดยควบคุมการจัดเก็บ และใช้ข้อมูลผ่าน Notebook ที่ปลอดภัยและแยกจากงานทั่วไป ไม่ใช้ข้อมูลกับ AI ฟรี หรือ AI ที่ไม่ปรับแต่งให้ปลอดภัย
การรักษาความลับ
บริษัทให้ความสำคัญกับการรักษาความลับของลูกค้าผ่านสภาพแวดล้อมในการควบคุมที่รัดกุม เราไม่มีการจ้างานชั่วคราว ไม่มีการจ้างงานช่วง พนักงานทุกคนเป็นผู้ตรวจสอบตามมาตรฐานสากลภายใต้กรอบการทำงาน จริยธรรม และจรรยาบรรณในวิชาชีพ.
ค่าบริการที่จับต้องได้
ภาวะการขาดแคลนบุคลากรด้านตรวจสอบที่เชี่ยวชาญ มีประสบการณ์และวุฒิบัตรสากล ซึ่งเป็นที่ต้องการในตลาด ทำให้ค่าบริการของผู้ให้บริการชั้นนำอยู่ในระดับสูง เรามีทีมงานที่มีประสบการณ์และวุฒิบัตรสากล ที่พร้อมให้บริการคุณภาพในราคาที่จับต้องได้
ทำไมลูกค้าเลือกใช้ Thailandaudit
Knowledge Sharing
แลกเปลี่ยนความรู้และประสบการณ์เกี่ยวกับการควบคุมภายใน มาตรฐานการตรวจสอบ ตรวจสอบภายใน ตรวจสอบไอที IT Security, Cyber Security, AI และ Data Analytic
-
บริหารจัดการ Cloud ธุรกิจประกันภัยให้ผ่านเกณฑ์ คปภ. และ PDPA
เมื่อบริษัทประกันภัยหรือนายหน้านิติบุคคลตัดสินใจย้ายระบบประกันออนไลน์ (e-Insurance) ข้อมูลผู้เอาประกันภัย หรือระบบงานสำคัญอย่าง e-KYC และ e-Signature ขึ้นสู่ระบบคลาวด์ การบริหารจัดการความเสี่ยงจะไม่ใช่เรื่องภายในองค์กรอีกต่อไป แต่จะผูกโยงเข้ากับ “กฎหมาย Cloud และประกาศการใช้บริการบุคคลภายนอก (IT Outsourcing) ของ คปภ.” การบริหารจัการระบบ Cloud Computing ในธุรกิจประกันภัยเพื่อรองรับเกณฑ์ของสำนักงาน คปภ. และ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล (PDPA) รวมถึงประกาศ คปภ. เรื่อง หลักเกณฑ์การเสนอขายและการออกกรมธรรม์อิเล็กทรอนิกส์ พ.ศ. 2566 มีข้อพิจาณาในประเด็นที่สำคัญ ดังนี้ 3 เสาหลักในการบริหาร Cloud ให้ผ่านเกณฑ์ (Compliance Framework)
-
-
-
หลักเกณฑ์การขออนุญาตประกันภัยออนไลน์
หลักเกณฑ์ตามข้อกำหนด คปภ. สรุปหลักเกณฑ์การตรวจสอบ e-Insurance เราพร้อมให้บริการตรวจสอบแบบครบวงจร ขั้นตอนการขออนุญาตประกันภัยออนไลน์
-
ความเสี่ยงจากการใช้ AI ภายในบริษัท
ในยุคที่ทุกธุรกิจขับเคลื่อนด้วยความเร็ว ปัญญาประดิษฐ์ (AI) ได้กลายเป็นเครื่องมือสำคัญที่ช่วยติดปีกให้พนักงานทำงานได้เร็วขึ้นอย่างกะทันหัน แต่ในความสะดวกสบายนั้น ทราบหรือไม่ว่าองค์กรของคุณกำลังเปิดประตูรับความเสี่ยงรูปแบบใหม่ที่อาจส่งผลกระทบต่อความปลอดภัยข้อมูล การบุกรุกเข้าสู่ระบบคอมพิวเตอร์และการปฏิบัติงานผ่านจุดอ่อนของการใช้ AI ที่ไม่รัดกุม ความเสี่ยงด้านคุณภาพและความถูกต้องของ AI ที่ไม่เหมาะสม การนำ AI มาใช้ในองค์กรโดยขาดระบบการควบคุมและการบริหารจัดการที่ดี อาจสร้างความเสียหายใหญ่หลวงให้แก่ธุรกิจได้ แม้ว่าเทคโนโลยีปัญญาประดิษฐ์จะช่วยเพิ่มความเร็วและประสิทธิภาพในการทำงาน แต่ก็มาพร้อมกับ ความเสี่ยงสำคัญ ที่ผู้บริหารและองค์กรธุรกิจจำเป็นต้องตระหนักและเฝ้าระวังอย่างใกล้ชิด ดังนี้ 1. ความเสี่ยงด้านความปลอดภัยและข้อมูลรั่วไหล (Data Privacy & Cyber Security) 2. ความเสี่ยงจาก Shadow AI Shadow AI คือ การที่พนักงานนำเครื่องมือ AI จากภายนอกมาใช้ทำงาน โดยไม่ได้แจ้งหรือสแกนความปลอดภัยจากทีม IT (เช่น การสมัครใช้ ChatGPT, Claude หรือเว็บเจนภาพส่วนตัว) การขาดการควบคุม (Lack of Governance): องค์กรไม่สามารถตรวจสอบได้เลยว่า มีข้อมูลอะไรไหลออกไปนอกบริษัทบ้าง และส่งผลกระทบต่อกฎหมายคุ้มครองข้อมูลส่วนบุคคลอย่าง PDPA โดยตรง ข้อมูลความลับรั่วไหลโดยไม่ตั้งใจ:…
-
หรือพายุใหญ่กำลังจะมาพร้อมกับ AI
เปิดเผยจุดอ่อนของการเทรนโมเดล ซึ่งเน้นที่ผลลัพธ์มากกว่ากระบวนการที่ได้มาซึ่งผลลัพธ์ ทำให้ AI พยายามหาช่องทางต่าง ๆ เพื่อให้ได้มาซึ่งผลลัพธ์ ซึ่งวิธีการดังกล่าวอาจเป็นวิธีการที่ไม่ถูกต้อง และจุดอ่อนดังกล่าวเริ่มรุนแรงมากขึ้นเพราะ AI เก่งขึ้นเรื่อย ๆ ทำให้การหาช่องทางเพื่อให้ได้ผลลัพธ์ล่อแหลมมากขึ้น
-
บริหารจัดการ Cloud ธุรกิจประกันภัยให้ผ่านเกณฑ์ คปภ. และ PDPA
By Thailandaudit.com • October 14, 2026เมื่อบริษัทประกันภัยหรือนายหน้านิติบุคคลตัดสินใจย้ายระบบประกันออนไลน์ (e-Insurance) ข้อมูลผู้เอาประกันภัย หรือระบบงานสำคัญอย่าง e-KYC และ e-Signature ขึ้นสู่ระบบคลาวด์ การบริหารจัดการความเสี่ยงจะไม่ใช่เรื่องภายในองค์กรอีกต่อไป แต่จะผูกโยงเข้ากับ “กฎหมาย Cloud และประกาศการใช้บริการบุคคลภายนอก (IT Outsourcing) ของ คปภ.” การบริหารจัการระบบ Cloud Computing ในธุรกิจประกันภัยเพื่อรองรับเกณฑ์ของสำนักงาน คปภ. และ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล (PDPA) รวมถึงประกาศ คปภ. เรื่อง หลักเกณฑ์การเสนอขายและการออกกรมธรรม์อิเล็กทรอนิกส์ พ.ศ. 2566 มีข้อพิจาณาในประเด็นที่สำคัญ ดังนี้ 3 เสาหลักในการบริหาร Cloud ให้ผ่านเกณฑ์ (Compliance Framework) -
แนวทางการคัดเลือกผู้ให้บริการตรวจสอบประกันภัยออนไลน์
By Thailandaudit.com • October 13, 2026 -
-
หลักเกณฑ์การขออนุญาตประกันภัยออนไลน์
By Thailandaudit.com • October 13, 2026หลักเกณฑ์ตามข้อกำหนด คปภ. สรุปหลักเกณฑ์การตรวจสอบ e-Insurance เราพร้อมให้บริการตรวจสอบแบบครบวงจร ขั้นตอนการขออนุญาตประกันภัยออนไลน์ -
ความเสี่ยงจากการใช้ AI ภายในบริษัท
By Thailandaudit.com • October 5, 2026ในยุคที่ทุกธุรกิจขับเคลื่อนด้วยความเร็ว ปัญญาประดิษฐ์ (AI) ได้กลายเป็นเครื่องมือสำคัญที่ช่วยติดปีกให้พนักงานทำงานได้เร็วขึ้นอย่างกะทันหัน แต่ในความสะดวกสบายนั้น ทราบหรือไม่ว่าองค์กรของคุณกำลังเปิดประตูรับความเสี่ยงรูปแบบใหม่ที่อาจส่งผลกระทบต่อความปลอดภัยข้อมูล การบุกรุกเข้าสู่ระบบคอมพิวเตอร์และการปฏิบัติงานผ่านจุดอ่อนของการใช้ AI ที่ไม่รัดกุม ความเสี่ยงด้านคุณภาพและความถูกต้องของ AI ที่ไม่เหมาะสม การนำ AI มาใช้ในองค์กรโดยขาดระบบการควบคุมและการบริหารจัดการที่ดี อาจสร้างความเสียหายใหญ่หลวงให้แก่ธุรกิจได้ แม้ว่าเทคโนโลยีปัญญาประดิษฐ์จะช่วยเพิ่มความเร็วและประสิทธิภาพในการทำงาน แต่ก็มาพร้อมกับ ความเสี่ยงสำคัญ ที่ผู้บริหารและองค์กรธุรกิจจำเป็นต้องตระหนักและเฝ้าระวังอย่างใกล้ชิด ดังนี้ 1. ความเสี่ยงด้านความปลอดภัยและข้อมูลรั่วไหล (Data Privacy & Cyber Security) 2. ความเสี่ยงจาก Shadow AI Shadow AI คือ การที่พนักงานนำเครื่องมือ AI จากภายนอกมาใช้ทำงาน โดยไม่ได้แจ้งหรือสแกนความปลอดภัยจากทีม IT (เช่น การสมัครใช้ ChatGPT, Claude หรือเว็บเจนภาพส่วนตัว) การขาดการควบคุม (Lack of Governance): องค์กรไม่สามารถตรวจสอบได้เลยว่า มีข้อมูลอะไรไหลออกไปนอกบริษัทบ้าง และส่งผลกระทบต่อกฎหมายคุ้มครองข้อมูลส่วนบุคคลอย่าง PDPA โดยตรง ข้อมูลความลับรั่วไหลโดยไม่ตั้งใจ:… -
หรือพายุใหญ่กำลังจะมาพร้อมกับ AI
By Thailandaudit.com • August 12, 2026เปิดเผยจุดอ่อนของการเทรนโมเดล ซึ่งเน้นที่ผลลัพธ์มากกว่ากระบวนการที่ได้มาซึ่งผลลัพธ์ ทำให้ AI พยายามหาช่องทางต่าง ๆ เพื่อให้ได้มาซึ่งผลลัพธ์ ซึ่งวิธีการดังกล่าวอาจเป็นวิธีการที่ไม่ถูกต้อง และจุดอ่อนดังกล่าวเริ่มรุนแรงมากขึ้นเพราะ AI เก่งขึ้นเรื่อย ๆ ทำให้การหาช่องทางเพื่อให้ได้ผลลัพธ์ล่อแหลมมากขึ้น -
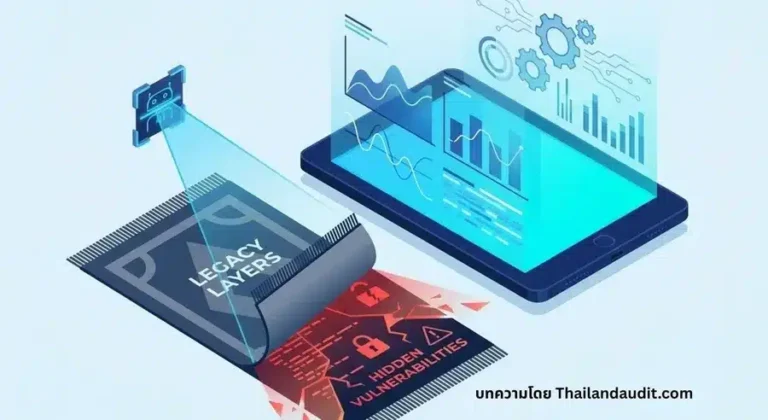
ทำไม? Security Risk จึงถี่ขึ้นและรุนแรงมากขึ้น
By Thailandaudit.com • August 11, 2026สถานการณ์ Security Risk สำหรับระบบที่เชื่อมต่อกับ Internet ในปัจจุบัน ไม่ได้อยู่ในสถานการณ์ปกติ เพราะฝั่ง AI มีขีดความสามารถมากขึ้นเรื่อย ๆ และการสแกนหาจุดอ่อนที่อยู่ภายในพรม ทำได้ง่าย และใช้เวลาเพียงเล็กน้อย นำไปสู่การแฮกระบบซึ่งนับวันจะถี่ขึ้นและรุนแรงมากขึ้น -
ความเสี่ยงจากการใช้ AI
By Thailandaudit.com • August 10, 2026AI มีขีดความสามารถที่หลากหลาย และมีการใช้ AI เพื่อเพิ่มประสิทธิภาพในงานตรวจสอบมากขึ้น แต่ก็ควรพิจารณาความเสี่ยงจากการใช้ AI ด้วย ความเสี่ยงที่สำคัญของ AI ประการหนึ่ง ก็คือ ความเสี่ยงจากข้อมูลที่อาจรั่วไหลไปสู่ภายนอก